
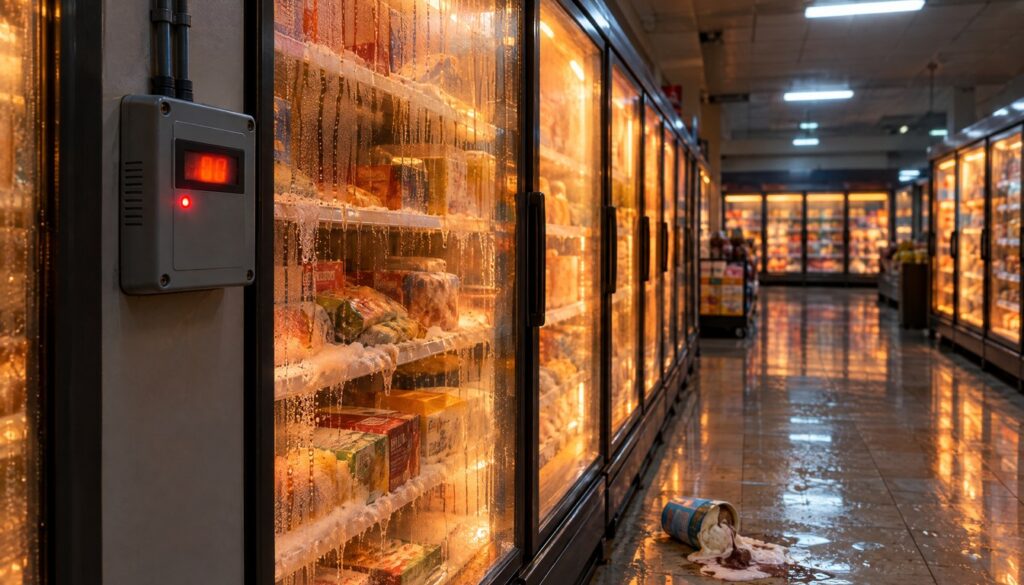
Depuis la nuit du 11 au 12 octobre 2026, la France vit l’une des cyberattaques les plus concrètes jamais observées contre son commerce de détail. Des pirates ont pris le contrôle à distance de systèmes de réfrigération dans plusieurs centaines de supermarchés, faisant grimper la température des congélateurs et des chambres froides jusqu’à gâter des tonnes de denrées. Le gouvernement parle de 700 magasins touchés sur les 10 000 que compte le pays, soit environ 7 % du parc national. Cinq jours après les premiers signalements, aucun groupe n’a revendiqué l’opération et aucune rançon n’a été réclamée, ce qui distingue cette attaque des scénarios classiques de ransomware.
Ce que l’on sait de la cyberattaque au 16 octobre 2026
Le ministre de l’Économie et des Finances, Roland Lescure, a confirmé devant le Parlement qu’environ 700 supermarchés avaient subi une perturbation de leurs systèmes de réfrigération. L’attaque a forcé un grand distributeur à fermer temporairement les sites web qui desservent sa clientèle en Europe et aux États-Unis, selon l’agence Associated Press. Plusieurs centaines de magasins ont vu leurs congélateurs et chambres froides monter en température pendant la nuit, entraînant des pertes alimentaires que les autorités n’ont pas encore chiffrées précisément.
Le parquet de Paris a ouvert une enquête pour évaluer l’ampleur des dégâts, qui inclut des denrées périmées et, dans certains cas, des départs de feu liés à la surchauffe des équipements. L’office français de lutte contre la cybercriminalité instruit également le dossier. À ce stade, personne n’a revendiqué l’attaque et aucune demande de paiement n’a circulé, une configuration rare pour une intrusion de cette ampleur sur des infrastructures commerciales.
Comment les pirates ont ciblé les systèmes de réfrigération
Les attaquants ne se sont pas introduits dans les caisses ou les bases clients des enseignes. Ils ont visé les modules de télégestion qui pilotent à distance la température des congélateurs, des vitrines réfrigérées et des chambres froides. Ces boîtiers, installés par les fabricants Danfoss (Danemark) et Copeland (États-Unis), permettent normalement aux techniciens de surveiller et d’ajuster les réglages sans se déplacer en magasin. C’est exactement ce canal d’administration à distance que les pirates ont détourné pour forcer les équipements à chauffer au lieu de refroidir.
Le mode opératoire s’est répété sur deux nuits consécutives. Dans la nuit du 11 au 12 octobre, plusieurs centaines de magasins équipés de contrôleurs Danfoss et Copeland ont subi la première vague. Dans la nuit du 12 au 13 octobre, une seconde vague a visé spécifiquement les magasins équipés de contrôleurs Dixell, une marque appartenant à Copeland, avec une méthode d’attaque quasiment identique selon LeMagIT. Cette répétition suggère un acteur qui a identifié une famille entière de produits vulnérables plutôt qu’un point d’entrée isolé.
Danfoss et Copeland : deux équipementiers dans la tourmente
Danfoss et Copeland ne sont pas de petits fournisseurs anonymes. Leurs automates de réfrigération équipent des supermarchés, des entrepôts logistiques et des sites agroalimentaires dans toute l’Europe. L’ANSSI a d’abord évoqué des compromissions touchant les modules de télégestion Danfoss et Copeland de façon générale, avant d’élargir mardi soir son alerte aux contrôleurs Dixell, marque détenue par Copeland et largement utilisée dans la distribution française.
Cette extension de périmètre change la portée de l’incident. Il ne s’agit plus d’une faille isolée sur un seul produit, mais d’un problème structurel dans la façon dont plusieurs générations d’équipements de réfrigération exposent leur interface de gestion sur Internet. Pour les enseignes, cela signifie qu’un simple inventaire des contrôleurs installés ne suffit plus : il faut vérifier la marque, le modèle exact et la version du firmware avant de pouvoir affirmer qu’un magasin est hors de danger.
CVE-2026-104935 : la faille corrigée en juillet, exploitée en octobre
Le détail le plus révélateur de cette affaire tient à son calendrier. La vulnérabilité identifiée sous la référence CVE-2026-104935 avait déjà été corrigée par l’équipementier en juillet 2026, trois mois avant l’attaque. Un rapport du spécialiste de la sécurité industrielle Claroty, publié en août, avait même documenté des failles précises sur les plateformes Danfoss AK-SM 800A et Copeland XWeb Pro. Autrement dit, le correctif existait depuis l’été et l’alerte technique était publique depuis deux mois lorsque les pirates ont frappé.
Ce décalage entre la disponibilité d’un correctif et son déploiement réel sur le terrain est un schéma classique en sécurité des technologies opérationnelles. Contrairement à un serveur web qu’on redémarre en quelques minutes, un régulateur de réfrigération installé dans une chambre froide nécessite souvent une intervention physique, une fenêtre de maintenance et parfois un contrat de service avec un prestataire tiers. Le résultat, dans ce cas précis, a été un délai de plusieurs mois entre le patch et son application, fenêtre que les attaquants ont exploitée.
Chronologie complète de l’attaque, du 11 au 16 octobre
Reconstituer le fil des événements aide à comprendre la rapidité de la propagation et la réaction des autorités. Le tableau ci-dessous reprend les dates confirmées par les sources officielles et la presse spécialisée.
| Date | Événement |
|---|---|
| Juillet 2026 | Danfoss corrige la faille CVE-2026-104935 dans ses modules de télégestion |
| Août 2026 | Claroty publie un rapport détaillant des vulnérabilités sur Danfoss AK-SM 800A et Copeland XWeb Pro |
| Nuit du 11 au 12 octobre | Première vague : plusieurs centaines de supermarchés touchés via les contrôleurs Danfoss/Copeland |
| Nuit du 12 au 13 octobre | Seconde vague ciblant spécifiquement les contrôleurs Dixell, méthode identique |
| 13 octobre (mardi) | Roland Lescure annonce environ 700 magasins touchés devant le Parlement |
| 13 octobre (soir) | L’ANSSI étend son alerte aux contrôleurs Dixell de Copeland |
| 14 octobre (mercredi) | L’ANSSI avertit que l’attaque pourrait être toujours en cours pendant le réapprovisionnement des magasins |
| 16 octobre | Aucune revendication, aucune rançon réclamée, enquête du parquet de Paris en cours |
L’ANSSI étend son alerte et pousse à la remédiation
L’agence nationale de la sécurité des systèmes d’information a joué un rôle central dès les premières heures. Elle a d’abord pointé les modules Danfoss et Copeland, puis élargi son avis de sécurité aux contrôleurs Dixell après la seconde vague d’attaques. Mercredi, elle a prévenu que la campagne pourrait ne pas être terminée, alors même que les magasins touchés commençaient à se réapprovisionner en produits frais.
Cette communication progressive, par vagues successives d’avertissements, illustre la difficulté à cartographier en temps réel un parc d’équipements industriels disséminé chez des milliers de clients finaux. Chaque nouvel avis de l’ANSSI a correspondu à une découverte supplémentaire sur le terrain plutôt qu’à une analyse complète livrée d’un seul bloc, ce qui a nourri l’incertitude chez les distributeurs sur l’étendue réelle de leur exposition.
Ce que révèle Censys sur l’exposition Internet des contrôleurs
Le moteur de recherche spécialisé Censys a scanné Internet pour quantifier combien de ces boîtiers de télégestion restent directement accessibles en ligne, sans passerelle de sécurité intermédiaire. Le chiffre de départ est frappant : 2 991 panneaux de contrôle Danfoss StoreView exposés dans le monde, dont 1 825 en France, soit plus de 61 % du total mondial concentré dans un seul pays.
La bonne nouvelle, si l’on peut parler ainsi dans ce contexte, vient de la réaction après l’alerte. Entre le début de la crise et mercredi 14 octobre, l’exposition française est tombée de 1 825 à 537 panneaux visibles, une baisse de 71 % en quelques jours. Cette chute rapide montre que de nombreuses enseignes ont retiré leurs équipements d’Internet ou les ont placés derrière un pare-feu dès qu’elles ont compris le vecteur d’attaque, sans attendre une directive centralisée.
| Indicateur | Avant l’attaque | 14 octobre 2026 | Évolution |
|---|---|---|---|
| Panneaux Danfoss StoreView exposés (monde) | 2 991 | Non communiqué | – |
| Panneaux Danfoss StoreView exposés (France) | 1 825 | 537 | -71 % |
| Supermarchés français touchés | 0 | ~700 sur 10 000 | ~7 % du parc |
| CVE corrective disponible depuis | Juillet 2026 | Non patchée partout | 3 mois de retard |
Une seconde brèche frappe en parallèle les Hauts-de-France
L’affaire des supermarchés n’est pas le seul incident à avoir touché la France ce mois-ci. Deux prestataires de la région Hauts-de-France, Atexo et Docaposte, ont été piratés séparément, avec un vol de données personnelles concernant plusieurs milliers de personnes, selon franceinfo. Le cabinet de surveillance FrenchBreaches a estimé qu’environ 700 000 personnes pourraient être concernées, avec des données incluant noms, adresses email, relevés d’identité bancaire (RIB) et documents d’identification.
Cette coïncidence calendaire n’a pas de lien technique établi avec l’attaque des réfrigérateurs. Elle illustre toutefois une tendance plus large : les prestataires de services publics et les fournisseurs d’équipements industriels sont devenus des cibles à part entière, indépendamment de la valeur immédiate des données qu’ils détiennent. Pour les attaquants, compromettre un fournisseur unique permet souvent d’atteindre des centaines de clients finaux d’un coup, un calcul de rentabilité qui explique la multiplication de ce type d’incidents.
Pourquoi aucune rançon n’a été réclamée
L’absence de demande de paiement intrigue les enquêteurs autant que les experts en cybersécurité. Dans un ransomware classique, le chiffrement des données s’accompagne presque toujours d’une note de rançon et d’un délai de paiement. Ici, rien de tout cela : les pirates ont simplement modifié des paramètres de température, sans chiffrer de fichiers ni exfiltrer de base de données visible.
Le média spécialisé BankInfoSecurity a qualifié l’épisode de signal d’alarme pour le secteur, en soulignant que l’opération ressemble davantage à un test de capacité ou à un acte de perturbation pure qu’à une tentative d’extorsion financière. Trois hypothèses circulent parmi les analystes : un acteur étatique qui évalue sa capacité à perturber la chaîne alimentaire d’un pays européen, un groupe criminel qui prépare une future monétisation après avoir cartographié les équipements vulnérables, ou un hacktiviste qui cherche simplement à démontrer la fragilité du système. Aucune de ces pistes n’a été confirmée publiquement à ce stade.
Le commerce de détail, cible privilégiée des attaques sur les technologies opérationnelles
Les systèmes de réfrigération commerciale partagent plusieurs caractéristiques qui en font des cibles de choix pour ce type d’attaque. Ils sont connectés à Internet pour permettre la télémaintenance, ils sont rarement mis à jour avec la même rigueur qu’un serveur informatique classique, et leur défaillance a un impact physique immédiat et visible : des aliments gâtés, des pertes financières directes, parfois des risques d’incendie. Contrairement à une fuite de données qui peut rester invisible pendant des mois, une chambre froide qui chauffe se remarque en quelques heures.
Ce triptyque, connectivité, négligence de maintenance et impact physique immédiat, explique pourquoi les technologies opérationnelles séduisent de plus en plus les attaquants qui cherchent un effet de levier maximal avec un minimum d’intrusion. Un distributeur n’a pas besoin de voir ses bases clients volées pour subir un choc d’image et un coût direct : il suffit que ses vitrines réfrigérées cessent de refroidir pendant une nuit.
Le précédent historique : quand le piratage industriel frappe la chaîne du froid
Le secteur de la distribution n’a pas toujours été visé directement, mais les technologies opérationnelles font l’objet d’attaques documentées depuis plus d’une décennie. En 2013, des pirates avaient utilisé les identifiants d’un sous-traitant chargé de la climatisation pour s’infiltrer dans le réseau d’une grande enseigne américaine, avant de remonter jusqu’aux terminaux de paiement. En 2017, le logiciel malveillant NotPetya avait paralysé des sites industriels et logistiques en Europe, dont certains entrepôts liés à l’agroalimentaire, provoquant des arrêts de production de plusieurs semaines. En 2021, l’arrêt du pipeline Colonial aux États-Unis avait montré qu’une attaque sur les systèmes de gestion pouvait forcer la coupure physique d’une infrastructure entière par précaution.
Ce qui distingue l’épisode d’octobre 2026, c’est la cible. Pour la première fois à cette échelle en France, l’attaque ne vise pas une usine ou un pipeline, mais directement le dernier kilomètre de la chaîne alimentaire, dans des magasins ouverts au public. Les clients n’ont rien remarqué en entrant dans leur supermarché habituel, alors même que les congélateurs chauffaient silencieusement dans l’arrière-boutique.
Impact économique et commercial pour la distribution
Les conséquences financières directes restent difficiles à chiffrer précisément cinq jours après les faits. Les autorités évoquent des tonnes de denrées perdues sans publier de montant global, et le parquet de Paris instruit encore le volet des dégâts matériels, incendies compris. Ce qui est déjà mesurable, en revanche, c’est l’arrêt temporaire des canaux de vente en ligne d’au moins un grand distributeur desservant l’Europe et les États-Unis, un choc d’image qui dépasse les frontières françaises.
Pour les enseignes concernées, la facture ne se limite pas à la nourriture gâtée. Il faut ajouter le coût du remplacement ou de la sécurisation des contrôleurs, les heures de technicien mobilisées en urgence pour réauditer chaque magasin, et potentiellement une hausse des primes d’assurance cyber pour tout le secteur de la distribution alimentaire dans les prochains mois. Les assureurs spécialisés en cyber-risques observent de près ce dossier, car il constitue un cas d’école pour calibrer les polices couvrant les interruptions d’activité liées aux technologies opérationnelles plutôt qu’aux seules données.
La réponse réglementaire : NIS2, le CRA et le calendrier européen
Cette crise arrive à un moment où le cadre réglementaire européen durcit justement les obligations de cybersécurité pour les opérateurs jugés critiques. La directive NIS2 étend le périmètre des entreprises soumises à des obligations de notification d’incident, et le Cyber Resilience Act impose aux fabricants de produits connectés, dont les équipementiers industriels comme Danfoss et Copeland, de signaler les vulnérabilités activement exploitées dans des délais resserrés.
Le cas des contrôleurs de réfrigération illustre précisément le problème que ces textes tentent de corriger : un correctif publié trois mois avant l’attaque, un rapport de recherche public depuis deux mois, et pourtant une exploitation massive qui a pris les enseignes au dépourvu. Les grandes surfaces françaises, qui ne figuraient pas toujours parmi les secteurs considérés comme hautement critiques, pourraient voir leur classification réévaluée à la lumière de cet épisode, au même titre que l’énergie ou la santé.
Vulnérabilités connues exploitées : la France dans le paysage CISA KEV
L’épisode des supermarchés s’inscrit dans une actualité plus large de vulnérabilités déjà documentées mais exploitées tardivement. Le catalogue américain des vulnérabilités connues exploitées (CISA KEV) a ajouté cinq nouvelles entrées le 8 octobre, concernant Strapi, ONLYOFFICE, Apache Struts, ISC BIND et ProFTPD, selon un décompte publié sur dev.to. Sur les 389 941 CVE connues à ce jour, seules 1 745 ont atteint ce statut de vulnérabilité activement exploitée, soit moins de 1 % du total.
Ce ratio très faible rappelle une réalité souvent négligée par les équipes de sécurité : la grande majorité des failles documentées ne sont jamais exploitées en conditions réelles, ce qui pousse certaines organisations à mal prioriser leurs correctifs. Le cas Danfoss-Copeland montre justement qu’une faille peut rester dormante pendant des mois après sa divulgation publique avant de devenir, du jour au lendemain, le vecteur d’une attaque à grande échelle contre une chaîne d’approvisionnement entière.
Ce qui va changer : cinq prévisions pour les prochains mois
- Les grandes enseignes françaises vont accélérer la déconnexion de leurs contrôleurs de réfrigération d’Internet, en suivant la tendance déjà observée avec la chute de 71 % de l’exposition Danfoss StoreView en quelques jours.
- Le secteur de la distribution alimentaire sera probablement reclassé parmi les entités à haut risque sous NIS2, avec des obligations de notification plus strictes dès 2027.
- Les assureurs cyber vont revoir à la hausse les primes couvrant les interruptions d’activité liées aux technologies opérationnelles pour les enseignes de la grande distribution.
- Danfoss et Copeland devront publier un calendrier de mise à jour forcée ou de remplacement pour les modèles vulnérables encore en service, sous peine de voir leur responsabilité engagée au titre du Cyber Resilience Act.
- Si aucun groupe ne revendique l’attaque dans les semaines qui viennent, l’hypothèse d’un acteur étatique testant ses capacités de perturbation gagnera du terrain parmi les services de renseignement européens.
Ces prévisions reposent sur la trajectoire déjà observée depuis le 12 octobre plutôt que sur une simple spéculation. La baisse rapide de l’exposition Censys montre que les enseignes réagissent vite une fois le vecteur identifié, et le calendrier réglementaire européen, NIS2 et CRA compris, était déjà en cours de durcissement avant même cet incident.
Questions fréquentes sur l’attaque des supermarchés français
Combien de supermarchés ont été touchés par l’attaque ?
Environ 700 magasins sur les 10 000 que compte la France ont subi une perturbation de leurs systèmes de réfrigération, selon les chiffres communiqués par le ministre Roland Lescure devant le Parlement.
Quels équipements ont été visés exactement ?
Les modules de télégestion des fabricants Danfoss, notamment AK-SM 800A et StoreView, et Copeland, via XWeb Pro et la marque Dixell, qui pilotent à distance les congélateurs et chambres froides.
Les pirates ont-ils réclamé une rançon ?
Non. Aucune demande de paiement n’a été signalée à ce jour, ce qui distingue cette attaque des campagnes de ransomware classiques et alimente les hypothèses de sabotage ou de reconnaissance préalable à une future action.
Une faille connue était-elle déjà corrigée avant l’attaque ?
Oui. La vulnérabilité CVE-2026-104935 avait été corrigée par l’équipementier en juillet 2026, soit environ trois mois avant que les pirates ne l’exploitent sur le terrain.
L’attaque est-elle terminée ?
L’ANSSI a indiqué le 14 octobre que la campagne pourrait être toujours en cours, alors même que les magasins touchés commençaient à se réapprovisionner en produits frais.
D’autres pays européens ont-ils été touchés ?
La presse internationale a évoqué des perturbations dans plusieurs chaînes de supermarchés européennes, mais les chiffres détaillés publiés à ce jour concernent principalement la France.
Comment les enseignes peuvent-elles se protéger ?
En retirant les interfaces de télégestion d’Internet, en appliquant les correctifs disponibles depuis juillet 2026, et en segmentant le réseau des équipements de réfrigération du reste du système d’information, comme l’ont déjà fait les sites dont l’exposition Censys a chuté de 71 % en quelques jours.
Cette attaque va-t-elle changer la réglementation pour la grande distribution ?
C’est probable. Le secteur pourrait être reclassé parmi les entités critiques sous la directive NIS2, et les fabricants d’équipements connectés comme Danfoss et Copeland devront se conformer aux obligations de signalement rapide prévues par le Cyber Resilience Act.