
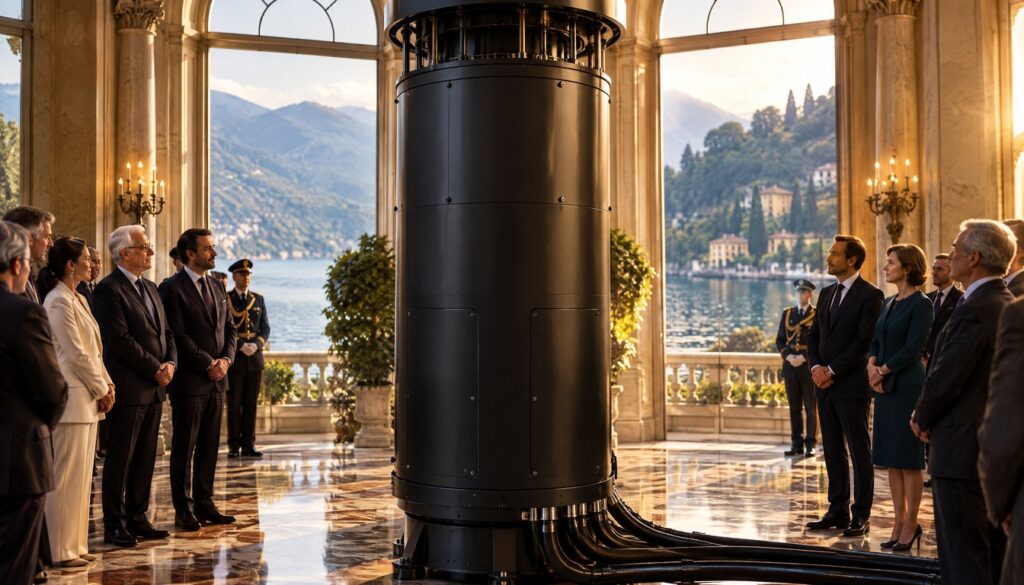
Le 16 octobre 2026, une cérémonie s’est tenue à la Villa Saporiti de Côme, en Lombardie, pour inaugurer Volta B1, le premier ordinateur quantique à recuit installé en Italie. L’annonce, faite la veille par le fabricant canadien D-Wave, a immédiatement relancé un débat familier dans le secteur de la cryptographie : une machine affichant plus de 4 400 qubits représente-t-elle une menace pour les signatures ECDSA qui protègent Bitcoin, Ethereum et une bonne partie du trafic TLS mondial ? La réponse, selon les analyses techniques publiées dans les jours suivants, est non, et la raison tient moins au nombre de qubits qu’à la nature même de la machine.
Cette confusion entre puissance quantique affichée et menace cryptographique réelle arrive à un moment sensible. L’ANSSI a appelé le 17 octobre les secteurs public et privé à accélérer leur transition vers la cryptographie post-quantique, dans le cadre d’une initiative coordonnée avec les partenaires du G7. Entre un calendrier politique qui s’accélère et une annonce industrielle qui prête à confusion, il devient nécessaire de séparer les faits vérifiés des raccourcis médiatiques.
Qu’est-ce que Volta B1, le nouvel ordinateur quantique installé en Italie ?
Volta B1 est un système D-Wave Advantage2, livré et installé à Côme dans le cadre d’un déploiement baptisé VoltaB1 au sein de l’écosystème Q-Alliance. La machine dépasse les 4 400 qubits physiques, construits sur des circuits supraconducteurs refroidis à des températures proches du zéro absolu. Il s’agit du système de recuit quantique le plus puissant installé en Italie, et le deuxième plus puissant d’Europe selon les déclarations officielles accompagnant l’inauguration.
Le Premier ministre italien a salué l’événement en des termes qui donnent la mesure politique de l’annonce : “Avec l’inauguration de Volta B1, le système de recuit quantique le plus puissant installé en Italie et le deuxième plus puissant d’Europe, notre nation franchit un pas concret dans la nouvelle révolution quantique”, a déclaré Giorgia Meloni, Première ministre d’Italie, dans un message pour l’inauguration (source). Cette déclaration illustre bien l’écart entre la portée symbolique d’un tel projet et sa portée cryptographique réelle, qui est le cœur du débat technique qui a suivi.
D-Wave et Swiss Quantum Technology : un contrat à 10 millions d’euros
Le matériel a été fabriqué et fourni par D-Wave Quantum Inc., cotée au NASDAQ sous le symbole QBTS, tandis que le financement de l’installation est passé par Swiss Quantum Technology SA (SQT). L’accord entre les deux entités représente 10 millions d’euros. En échange de ce financement, SQT bénéficie de 50 % de la capacité de calcul du système pendant cinq ans, avec une option pour racheter l’intégralité de la machine à terme.
Ce montage financier n’est pas anodin pour comprendre la portée réelle du projet. Il ne s’agit pas d’une percée scientifique inédite annoncée par un laboratoire de recherche fondamentale, mais du déploiement commercial d’un produit déjà existant chez D-Wave, l’Advantage2, vendu à un acteur privé suisse qui en revendra l’accès à des clients industriels italiens et européens. L’intérêt de Volta B1 réside dans son usage pour l’optimisation combinatoire, la simulation de matériaux et des applications industrielles, pas dans une capacité à exécuter des algorithmes de cryptanalyse.
Recuit quantique contre modèle à portes : la distinction qui change tout
Pour comprendre pourquoi 4 400 qubits ne constituent pas une menace pour l’ECDSA, il faut distinguer deux familles de machines quantiques radicalement différentes. Les ordinateurs à recuit quantique, comme celui de D-Wave, sont conçus pour résoudre des problèmes d’optimisation en laissant un système physique relaxer vers un état de basse énergie. Ils excellent sur des tâches comme la planification logistique ou la conception de nouveaux matériaux, mais n’exécutent pas de circuits logiques arbitraires.
Les ordinateurs à modèle de portes, à l’inverse, manipulent des qubits via des séquences précises d’opérations logiques, un peu comme un processeur classique exécute des instructions. C’est ce modèle de calcul, et lui seul, qui permet en théorie d’exécuter l’algorithme de Shor, celui qui casserait la factorisation RSA et le logarithme discret sur courbes elliptiques utilisé par ECDSA. Un annealer comme Volta B1 n’est tout simplement pas architecturé pour ce type de calcul, quel que soit son nombre de qubits physiques.
Pourquoi le nombre de qubits est trompeur pour l’ECC
Les couvertures médiatiques publiées après l’inauguration ont rapidement corrigé l’interprétation initiale. Une analyse publiée le 16 octobre a souligné que les plus de 4 400 qubits de Volta B1 ne prouvent en rien sa capacité à casser des signatures de blockchain (EconoTimes). Le nombre brut de qubits physiques d’un annealer ne se compare pas aux qubits logiques, tolérants aux fautes, qu’exigerait une attaque de Shor sur un modèle à portes. Comparer les deux chiffres revient à comparer la puissance d’un moteur diesel industriel à celle d’un moteur de fusée : les unités de mesure existent dans les deux cas, mais les usages n’ont rien en commun.
Combien de qubits logiques faudrait-il vraiment pour casser secp256k1 ?
La courbe secp256k1, utilisée par Bitcoin et par de nombreuses infrastructures de clés publiques, repose sur la difficulté du logarithme discret sur courbe elliptique. Les travaux de recherche les plus cités sur le sujet, notamment ceux associés au chercheur Craig Gidney, situent une attaque pratique de secp256k1 dans une fourchette d’environ 2 000 à 3 000 qubits logiques, selon la conception du circuit, les hypothèses de correction d’erreur, le jeu de portes retenu et le temps d’exécution visé. Cette fourchette reste une estimation de recherche, pas une mesure de machine existante.
Le point essentiel est que ces 2 000 à 3 000 qubits sont des qubits logiques, c’est-à-dire des qubits corrigés d’erreurs, chacun nécessitant généralement l’encodage de centaines de qubits physiques selon les schémas de correction actuels. Les 4 400 qubits physiques de recuit de Volta B1 ne sont donc à aucun moment transposables dans cette équation. Aucune machine à modèle de portes annoncée publiquement en 2026 n’atteint ce seuil de qubits logiques tolérants aux fautes, ce qui situe une attaque réelle sur secp256k1 encore hors de portée des technologies démontrées.
Ce que disent les sources techniques vérifiées
Au-delà de la communication de D-Wave et des autorités italiennes, plusieurs sources spécialisées rappellent le mécanisme réel de la menace quantique sur les blockchains. Les auteurs de l’étude Quantum Horizon, publiée sur arXiv, résument la situation actuelle sans ambiguïté : “Les ordinateurs quantiques cryptographiquement pertinents n’existent pas à ce jour”, écrivent les chercheurs dans leur évaluation de la sécurité quantique des systèmes cryptographiques déployés, dont l’ECDSA sur secp256k1 (arXiv).
Le mécanisme précis de la menace, lorsqu’elle deviendra réelle, est résumé par l’éditeur spécialisé Qnula Labs, qui précise la cible exacte d’une future attaque quantique : “Le calcul quantique n’attaque pas la chaîne. Il attaque les clés qui contrôlent tout sur la chaîne”, explique Qnula Labs dans son analyse des chemins de sécurisation post-quantique pour la blockchain (Qnula Labs). Cette distinction est importante : même avec une machine suffisamment puissante, ce ne sont pas les blocs ou le registre qui seraient compromis, mais les clés publiques exposées sur la chaîne, notamment celles d’adresses ayant déjà effectué des transactions sortantes.
Du côté de D-Wave, la communication publique autour de Volta B1 s’est concentrée sur la portée industrielle du projet plutôt que sur une quelconque capacité cryptanalytique. Le dirigeant de l’entreprise a présenté l’installation comme une étape pour l’industrie italienne, sans revendication liée à la cryptographie ou aux blockchains, un silence qui confirme en creux l’absence de pertinence cryptographique de la machine.
Le contexte européen : le G7, l’ANSSI et la course post-quantique
L’inauguration de Volta B1 est intervenue dans une fenêtre politique chargée. Le 3 septembre 2026, le groupe de travail cybersécurité du G7 a publié un appel demandant aux gouvernements et aux entreprises de commencer leur transition post-quantique dès que possible. La France dirige ce groupe de travail pendant sa présidence du G7 en 2026, avec l’ANSSI au centre des travaux. L’appel associe l’ANSSI, le CSE canadien, le BSI allemand, l’agence nationale italienne de cybersécurité, les autorités japonaises, le NCSC britannique et la CISA américaine, avec la Commission européenne et l’ENISA en tant qu’acteurs invités.
Le 17 octobre 2026, soit le lendemain même de l’inauguration de Volta B1, l’ANSSI a de nouveau appelé les secteurs public et privé à accélérer leur transition vers la cryptographie post-quantique dans le cadre de cette initiative coordonnée avec les partenaires du G7 (cyber.gouv.fr). La coïncidence de calendrier a nourri la confusion médiatique entre l’annonce industrielle italienne et l’urgence réglementaire affichée par les agences de cybersécurité, alors que les deux dossiers ne sont techniquement pas liés.
La feuille de route européenne coordonnée, adoptée par les États membres de l’Union européenne en juin 2025 après des travaux du groupe de coopération NIS coprésidé par l’Allemagne, la France et les Pays-Bas, prévoit que les États membres commencent leur transition avant la fin de 2026, avec un objectif de migration des cas d’usage à haut risque vers la cryptographie post-quantique d’ici 2030. L’ANSSI recommande des mécanismes hybrides combinant un algorithme classique reconnu avec un algorithme post-quantique supplémentaire, notamment pour l’établissement de clés et les signatures, et a déjà délivré en France les deux premières certifications de produits intégrant des algorithmes post-quantiques fondés sur des réseaux euclidiens.
Panorama comparatif : Volta B1 face aux autres architectures quantiques
Le tableau ci-dessous replace Volta B1 dans le paysage des machines quantiques les plus souvent citées dans le débat sur la menace cryptographique. Il met en évidence pourquoi comparer des nombres de qubits bruts entre architectures différentes n’a pas de sens sans préciser le modèle de calcul sous-jacent.
| Système | Opérateur | Architecture | Qubits annoncés | Capacité à exécuter l’algorithme de Shor |
|---|---|---|---|---|
| Volta B1 (Advantage2) | D-Wave Quantum Inc. / Swiss Quantum Technology | Recuit quantique supraconducteur | Plus de 4 400 qubits physiques | Non, architecture non conçue pour cet algorithme |
| Systèmes à portes IBM | IBM | Portes supraconductrices | Non comparable directement aux qubits de recuit | Visée à long terme, non démontrée à l’échelle utile |
| Willow | Google Quantum AI | Portes supraconductrices | Non comparable directement aux qubits de recuit | Axée sur la correction d’erreur, pas sur une attaque de Shor à grande échelle |
| Systèmes à ions piégés | IonQ | Portes à ions piégés | Non comparable directement aux qubits de recuit | Visée à long terme, non démontrée à l’échelle utile |
| Seuil théorique secp256k1 | Estimations académiques (dont travaux associés à Craig Gidney) | Qubits logiques tolérants aux fautes requis | Environ 2 000 à 3 000 qubits logiques (estimation) | Oui en théorie, si ce seuil de qubits logiques tolérants aux fautes était atteint |
Ce tableau illustre un point souvent négligé dans la couverture grand public : aucune des machines citées, y compris Volta B1, n’a publiquement démontré la capacité de qubits logiques tolérants aux fautes nécessaire pour menacer secp256k1. La course aux qubits physiques, qui fait les gros titres, ne doit pas être confondue avec la course, bien plus lente, vers des qubits logiques stables et nombreux.
Impact sur le marché crypto et les investisseurs
D-Wave Quantum Inc. est cotée au NASDAQ sous le symbole QBTS, et les annonces de nouveaux déploiements matériels dans ce secteur ont historiquement tendance à faire réagir le cours des valeurs liées au quantique, qu’il s’agisse de D-Wave, d’IonQ ou de Rigetti. Aucune donnée de marché vérifiée n’est disponible à ce stade pour confirmer une réaction précise du cours de l’action à l’annonce de Volta B1, et il convient de ne pas extrapoler de chiffres non publiés.
Sur le marché des cryptomonnaies, la distinction entre menace réelle et menace perçue compte particulièrement. Les détenteurs de Bitcoin dont les adresses ont déjà exposé leur clé publique via une transaction sortante restent, en théorie, les cibles les plus exposées à une future attaque quantique, bien avant que cette attaque ne devienne techniquement possible. Ce risque, documenté par les analyses sur le phénomène de récolte de données chiffrées en vue d’un déchiffrement futur, concerne des actifs numériques estimés en centaines de milliards de dollars selon les études publiées par Europol et d’autres observateurs du secteur, mais il ne s’active qu’avec l’apparition d’une machine à modèle de portes dépassant le seuil des qubits logiques évoqué plus haut, pas avec l’arrivée d’un annealer comme Volta B1.
De l’algorithme de Shor à l’inauguration de Côme : un peu d’histoire
L’algorithme qui rend la menace quantique crédible sur le long terme a été publié par le mathématicien Peter Shor en 1994. Il démontre qu’un ordinateur quantique suffisamment puissant pourrait factoriser de grands nombres entiers et résoudre le logarithme discret en un temps polynomial, deux problèmes sur lesquels reposent respectivement RSA et les courbes elliptiques comme secp256k1. Pendant trois décennies, cette menace est restée théorique, faute de matériel capable de l’exécuter à l’échelle nécessaire.
D-Wave, de son côté, a fait un choix d’architecture différent dès ses débuts, misant sur le recuit quantique plutôt que sur le modèle à portes, un pari qui a permis à l’entreprise de commercialiser des machines bien avant ses concurrents à portes, mais qui l’a aussi placée hors du champ des machines capables d’exécuter Shor. L’arrivée de Volta B1 en Italie, près de 25 ans après les premiers prototypes commerciaux de D-Wave, s’inscrit dans cette même trajectoire industrielle, construite sur l’optimisation combinatoire plutôt que sur la cryptanalyse.
Calendrier de la migration post-quantique en Europe
Indépendamment du statut réel de Volta B1, la migration vers la cryptographie post-quantique avance selon un calendrier politique et réglementaire qui, lui, est bien réel et daté. Le tableau suivant résume les principales échéances fixées par les autorités françaises et européennes.
| Échéance | Acteur | Mesure |
|---|---|---|
| Juin 2025 | Groupe de coopération NIS (Allemagne, France, Pays-Bas) | Adoption d’une feuille de route coordonnée pour la migration post-quantique dans l’UE |
| 3 septembre 2026 | Groupe de travail cybersécurité du G7 | Appel à l’action conjoint pour accélérer la transition post-quantique |
| 17 octobre 2026 | ANSSI | Appel urgent aux secteurs public et privé pour accélérer la migration, avec les partenaires du G7 |
| Fin 2026 | États membres de l’Union européenne | Lancement attendu des premières étapes de transition nationale |
| Dès 2027 | ANSSI / France | Recommandation renforcée de mécanismes hybrides classique et post-quantique pour les nouveaux produits |
| 2030 | Union européenne | Objectif de migration des cas d’usage à haut risque vers la cryptographie post-quantique |
| Après 2030 | ANSSI | L’achat de produits sans cryptographie post-quantique jugé déraisonnable |
Ce calendrier confirme que la pression réglementaire ne découle pas d’une percée matérielle comme Volta B1, mais d’un principe de précaution assumé par les agences : mieux vaut migrer avant qu’une machine cryptographiquement pertinente n’existe que de réagir après coup, dans un contexte où des données chiffrées aujourd’hui pourraient être interceptées et stockées en vue d’un déchiffrement ultérieur.
Harvest Now, Decrypt Later : le vrai risque pour les clés exposées
Le risque le plus concret associé à l’arrivée progressive d’ordinateurs quantiques toujours plus puissants, qu’ils soient à recuit ou à portes, n’est pas une attaque immédiate mais la stratégie dite de récolte maintenant, déchiffrement plus tard. Des acteurs malveillants, voire des États, peuvent intercepter et stocker aujourd’hui du trafic chiffré ou des clés publiques exposées, dans l’attente d’une future machine suffisamment puissante pour les déchiffrer rétroactivement. C’est précisément ce type de risque, documenté notamment par Europol, que les calendriers de migration post-quantique visent à anticiper, indépendamment du fait que Volta B1 ne représente, à ce jour, aucune avancée vers une telle machine.
Pour les infrastructures TLS, la même logique s’applique : l’échange de clés et les signatures basés sur les courbes elliptiques restent vulnérables en principe à un ordinateur quantique à modèle de portes suffisamment capable, mais aucune preuve disponible ne montre que Volta B1 ou toute autre machine actuellement opérationnelle puisse exécuter une telle attaque aujourd’hui. C’est pourquoi les standards publiés par le NIST, dont trois normes post-quantiques finalisées, deux consacrées aux signatures numériques, visent une adoption anticipée plutôt qu’une réponse à une menace déjà matérialisée.
Des pilotes bancaires anticipent déjà la transition
Illustration de cette anticipation réglementaire plutôt que réactive, un pilote lancé en octobre 2026 par le Responsible Fintech Institute et Safeheron teste des transactions d’actifs numériques avec des protocoles de calcul multipartite compatibles avec le standard de signature post-quantique FIPS 204 du NIST. Ce type d’initiative, qui concerne directement les infrastructures de garde d’actifs numériques, montre que le secteur financier n’attend pas qu’une machine quantique démontre sa capacité à casser l’ECDSA pour commencer à migrer ses propres systèmes de signature.
Prédictions : ce que l’épisode Volta B1 annonce pour 2027-2030
- D’autres annonces de machines affichant des nombres de qubits toujours plus élevés feront les titres dans les prochains mois, sans qu’aucune ne change la menace réelle sur l’ECDSA avant la fin de la décennie.
- La confusion entre recuit quantique et modèle à portes va continuer à alimenter des titres alarmistes dans la presse généraliste, tandis que la communauté cryptographique continuera de corriger ces raccourcis au cas par cas.
- La pression réglementaire européenne, portée par le G7, l’ANSSI et la Commission européenne, va s’intensifier indépendamment des avancées matérielles réelles, parce que l’échéance de 2030 répond à un calendrier de précaution politique plutôt qu’à une capacité technique démontrée.
- Les pilotes bancaires et fintech sur les signatures post-quantiques, à l’image de l’initiative Safeheron et Responsible Fintech Institute autour de FIPS 204, vont se multiplier en Europe avant toute preuve d’une menace quantique imminente sur l’ECDSA.
- Le marché boursier des valeurs quantiques, dont D-Wave, continuera de réagir fortement à chaque nouvelle installation ou contrat commercial, même lorsque les experts techniques tempèrent la portée cryptographique réelle de ces annonces.
Foire aux questions sur Volta B1 et la menace quantique
Qu’est-ce que Volta B1 exactement ?
Volta B1 est un ordinateur quantique à recuit de type D-Wave Advantage2, installé à Côme en Italie et inauguré le 16 octobre 2026. Il dépasse 4 400 qubits physiques supraconducteurs et est destiné à des usages d’optimisation et de simulation industrielle, pas à la cryptanalyse.
Volta B1 peut-il casser Bitcoin ou l’ECDSA ?
Non. Volta B1 est une machine à recuit quantique, un type d’architecture qui n’exécute pas l’algorithme de Shor nécessaire pour casser les courbes elliptiques comme secp256k1. Son nombre élevé de qubits physiques ne se traduit pas en capacité de cryptanalyse.
Quelle différence entre un ordinateur à recuit quantique et un ordinateur à portes quantiques ?
Un ordinateur à recuit, comme Volta B1, résout des problèmes d’optimisation en laissant un système physique relaxer vers un état de basse énergie. Un ordinateur à portes manipule les qubits via des séquences précises d’opérations logiques, seule approche permettant en théorie d’exécuter des algorithmes comme celui de Shor.
Combien de qubits logiques faudrait-il pour casser secp256k1 ?
Les estimations de recherche, dont des travaux associés à Craig Gidney, situent ce seuil à environ 2 000 à 3 000 qubits logiques tolérants aux fautes, selon les hypothèses de circuit et de correction d’erreur retenues. Aucune machine actuellement opérationnelle n’a démontré publiquement ce niveau de qubits logiques.
Pourquoi l’Europe accélère-t-elle sa migration post-quantique si la menace n’est pas immédiate ?
Le G7 et l’ANSSI appliquent un principe de précaution face au risque de récolte de données aujourd’hui en vue d’un déchiffrement futur. La migration des infrastructures critiques prend plusieurs années, d’où l’intérêt de l’anticiper avant qu’une machine cryptographiquement pertinente n’existe.
Qu’est-ce que le “Harvest Now, Decrypt Later” ?
C’est une stratégie dans laquelle un acteur intercepte et stocke aujourd’hui des données chiffrées ou des clés publiques exposées, en attendant qu’un futur ordinateur quantique soit capable de les déchiffrer rétroactivement. Ce risque motive une partie des calendriers de migration post-quantique actuels.
Qui a financé l’installation de Volta B1 en Italie ?
L’installation repose sur un accord de 10 millions d’euros entre D-Wave Quantum Inc. et Swiss Quantum Technology SA. SQT reçoit 50 % de la capacité du système pendant cinq ans, avec une option pour racheter l’intégralité de la machine.
Quand la cryptographie post-quantique deviendra-t-elle obligatoire en France ?
L’ANSSI recommande des mécanismes hybrides dès 2027 pour les nouveaux produits, et estime qu’après 2030, il ne sera plus raisonnable d’acheter des produits n’intégrant pas de cryptographie post-quantique, en cohérence avec l’objectif européen fixé pour les cas d’usage à haut risque.