
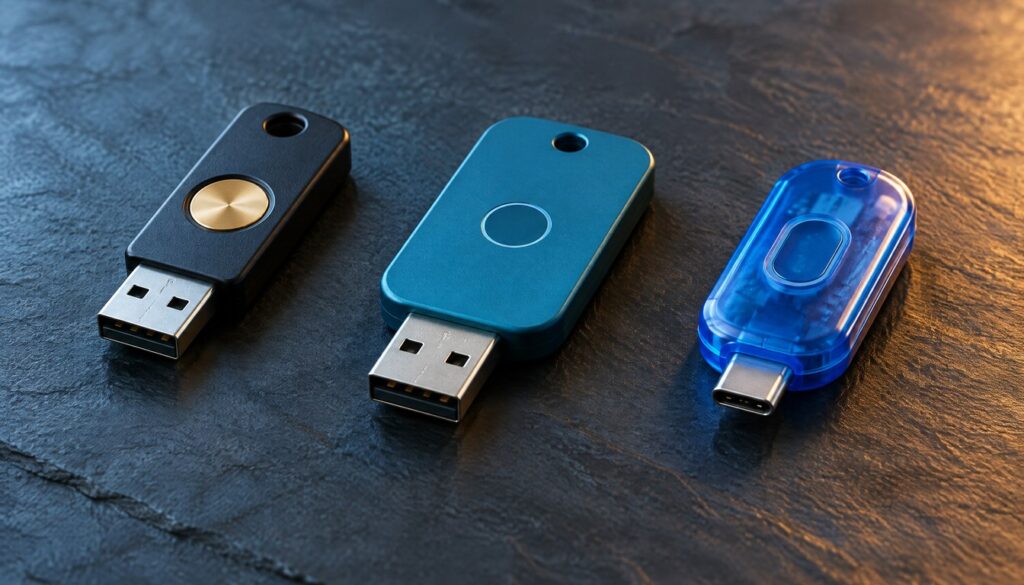
Wer heuer ein Google- oder Microsoft-Konto gegen Phishing absichern will, landet fast zwangsläufig bei einer Frage: Lohnt sich ein physischer Sicherheitsschlüssel, und wenn ja, welcher? Yubico, Google und das Open-Source-Projekt SoloKeys bieten 2026 drei grundverschiedene Antworten auf dieselbe Aufgabe. Die Preise reichen von 29 bis 98 Dollar pro Stück, die Philosophien dahinter liegen noch weiter auseinander. Dieser Vergleich zeigt, welcher Schlüssel für Privatpersonen, Teams und regulierte Branchen in Österreich tatsächlich Sinn ergibt.
Im Unterschied zu den meisten bisherigen Vergleichen auf diesem Portal geht es hier nicht um Software, sondern um ein Stück Hardware, das man tatsächlich am Schlüsselbund trägt. Genau das macht die Kaufentscheidung anders: Ein falsch gewähltes Modell lässt sich nicht einfach per Update nachrüsten, wenn plötzlich eine Smartcard-Funktion oder eine Behörden-Zertifizierung fehlt. Wer einmal zehn oder hundert Schlüssel für ein Team bestellt hat, merkt schnell, wie teuer eine Fehlentscheidung werden kann. Dieser Artikel ordnet deshalb nicht nur Preise und Protokolle, sondern auch die Frage, wer welchen Schlüssel aus welchem Grund tatsächlich braucht.
Die folgenden Abschnitte decken alle drei Produktlinien in der Tiefe ab: technische Daten, aktuelle Preise bis hinunter zum Einzelmodell, unabhängige Testergebnisse, konkrete Einsatzszenarien und eine Schritt-für-Schritt-Anleitung für den Umstieg. Wer nur schnell eine Kaufentscheidung treffen will, findet am Ende im Abschnitt zum Urteil eine kompakte Zusammenfassung, die komplette Einordnung lohnt sich für alle, die ihre Wahl langfristig nicht bereuen wollen.
Warum Hardware-Schlüssel 2026 an Bedeutung gewinnen
Passwörter allein schützen seit Jahren kaum noch etwas. Phishing-Kits automatisieren den Diebstahl von Zugangsdaten und Einmalcodes aus SMS oder Authenticator-Apps lassen sich in Echtzeit abfangen. Ein FIDO2-Hardwareschlüssel schließt genau diese Lücke, weil die kryptografische Signatur an die exakte Domain gebunden ist. Eine gefälschte Login-Seite bekommt schlicht keine gültige Antwort vom Schlüssel, selbst wenn der Nutzer getäuscht wurde.
Die FIDO Alliance hat dafür mit dem Passkey Index 2025 erstmals einen Branchenbericht veröffentlicht, der Daten großer Anbieter wie Amazon, Google, Microsoft, PayPal und TikTok zur Passkey-Nutzung bündelt. Das zeigt: Phishing-resistente Anmeldung ist längst kein Nischenthema mehr, sondern ein Standard, an dem Plattformen aktiv arbeiten. Hardwareschlüssel setzen diesen Standard dabei am konsequentesten um, weil der private Schlüssel das Gerät nie verlässt und auch nicht durch Malware auf dem Rechner ausgelesen werden kann.
Für österreichische Unternehmen kommt ein zusätzlicher Treiber dazu: Die NIS-2-Umsetzung verlangt von immer mehr Betrieben nachweisbar starke Authentifizierung für kritische Systeme. Ein Software-Token auf dem Diensthandy reicht da oft nicht mehr aus, ein physischer Schlüssel mit eigener PIN schon eher.
Ein weiterer Grund liegt in der Art, wie moderne Phishing-Angriffe funktionieren. Klassische Zwei-Faktor-Codes aus einer App oder per SMS lassen sich mit sogenannten Adversary-in-the-Middle-Kits in Echtzeit abgreifen. Der Angreifer schaltet sich dabei unsichtbar zwischen Opfer und echten Dienst, leitet die Eingaben weiter und übernimmt am Ende die aktive Sitzung. Ein Hardwareschlüssel verhindert genau dieses Szenario, weil die Signatur kryptografisch an die echte Domain gebunden ist und sich nicht einfach weiterreichen lässt. Für Konten mit hohem Risiko, etwa E-Mail-Postfächer, Cloud-Admin-Zugänge oder Entwickler-Accounts bei GitHub, ist das inzwischen der Unterschied zwischen einem abgewehrten und einem erfolgreichen Angriff.
Was ein FIDO2-Sicherheitsschlüssel technisch leistet
Alle drei Produkte in diesem Vergleich sprechen FIDO2 und WebAuthn, also den offenen Standard, der auch hinter Passkeys auf dem Smartphone steckt. Beim Registrieren erzeugt der Schlüssel ein Schlüsselpaar: Der private Teil bleibt im Sicherheitschip, der öffentliche Teil geht an den Dienst. Beim Login verlangt der Browser eine Signatur, der Schlüssel liefert sie nur, wenn Domain und Ursprung stimmen.
Darüber hinaus unterstützen viele Modelle ältere Protokolle wie U2F für Dienste, die noch kein volles FIDO2 beherrschen, sowie teils Smartcard-Funktionen über PIV und OpenPGP. Letzteres ist vor allem für Entwickler relevant, die SSH-Logins oder E-Mail-Verschlüsselung an dieselbe Hardware koppeln wollen. Nicht jedes Modell deckt jedes Protokoll ab, weshalb der Blick ins Datenblatt vor dem Kauf nötig bleibt.
WebAuthn, Passkeys und Hardwareschlüssel: Wie das zusammenhängt
Viele Leser kennen Passkeys bereits von ihrem Smartphone, etwa wenn iPhone oder Android-Handy beim Login den Fingerabdruck verlangen statt ein Passwort. Technisch ist das derselbe WebAuthn-Standard, der auch einem YubiKey, einem Titan Key oder einem Solo 2 zugrunde liegt. Der Unterschied liegt nur darin, wo der private Schlüssel gespeichert wird: im Secure Enclave des Telefons oder im Sicherheitschip eines externen Geräts.
Ein Hardwareschlüssel kann dabei zwei Arten von Zugangsdaten anlegen. Bei nicht-diskreditierbaren Credentials merkt sich der Schlüssel nur ein geheimes Schlüsselmaterial, der Dienst muss den passenden öffentlichen Schlüssel selbst zuordnen, meist über eine Benutzer-ID oder ein zusätzlich eingegebenes Passwort. Bei diskreditierbaren Credentials, die in der Praxis oft als Passkeys auf dem Schlüssel selbst bezeichnet werden, speichert der Schlüssel zusätzlich, für welchen Account er registriert wurde. Das erlaubt einen Login ganz ohne Benutzername, kostet aber Speicherplatz auf dem Chip. Yubico begrenzt deshalb die Zahl der speicherbaren Passkeys auf den meisten YubiKey-5-Modellen, während klassische FIDO2-Logins mit Benutzername praktisch unbegrenzt funktionieren.
Für die Praxis bedeutet das: Wer einen Schlüssel ausschließlich als klassischen Zweitfaktor neben einem Passwort nutzt, muss sich um Speicherplatz keine Gedanken machen. Wer dagegen vollständig passwortlos arbeiten will und den Schlüssel als alleinigen Login-Faktor für viele Dienste gleichzeitig einsetzt, sollte die Kapazität für diskreditierbare Credentials im Datenblatt prüfen, bevor er sich für ein bestimmtes Modell entscheidet.
Die drei Anbieter im Überblick
Bevor es ins Detail geht, lohnt ein kurzer Blick auf die grundsätzliche Positionierung der drei Marken. Yubico tritt als Vollsortimenter an, der von Privatkunden bis zu Regierungsbehörden alle Segmente gleichzeitig bedient. Google verfolgt mit dem Titan Key eine deutlich schmalere Strategie und konzentriert sich auf das eigene Ökosystem rund um Konto- und Gerätesicherheit. SoloKeys wiederum positioniert sich bewusst als kleinerer, transparenter Herausforderer, der Vertrauen nicht über eine große Marke, sondern über offen einsehbaren Code aufbauen will. Diese drei Strategien erklären in der Folge fast jeden Unterschied in Preis, Protokollumfang und Zertifizierung.
Yubico: Der Platzhirsch mit der breitesten Produktpalette
Yubico verkauft seine YubiKey-5-Serie seit Jahren an Privatkunden wie an Großunternehmen und deckt praktisch jeden Formfaktor ab, von USB-A über USB-C bis Nano-Stecker, der dauerhaft im Laptop steckt. Zusätzlich gibt es eine Bio-Serie mit Fingerabdrucksensor und eine eigene FIPS-validierte Linie für Behörden.
Diese Breite ist zugleich Stärke und Schwäche. Einsteiger verlieren beim ersten Blick auf den Yubico-Store schnell den Überblick, weil allein die Standardserie sechs verschiedene Formfaktoren umfasst, dazu kommen die FIPS-Varianten und die Bio-Serie. Wer genau weiß, welche Anschlüsse und Protokolle er braucht, findet dafür mit hoher Wahrscheinlichkeit ein passgenaues Modell, ohne Kompromisse eingehen zu müssen.
Google Titan: Reduziert auf das Nötigste
Google verkauft seinen Titan Security Key in nur zwei Varianten: USB-A mit NFC und USB-C mit NFC. Die früher angebotene Bluetooth-Version hat Google 2021 eingestellt, weil NFC inzwischen von praktisch jedem modernen Android-Gerät und iPhone unterstützt wird. Wer bereits einen Bluetooth-Titan besitzt, kann ihn weiterhin nutzen, neu gekauft wird er aber nicht mehr.
Die Reduktion auf zwei Modelle ist bewusst gewählt. Google positioniert den Titan Key in erster Linie als Einstiegspunkt in das eigene Advanced Protection Program, ein Schutzpaket für Nutzer mit erhöhtem Risiko wie Journalisten, Politiker oder Unternehmensleitungen. Laut Google-Support ist der Schlüssel in mehreren europäischen Märkten direkt über den Google Store erhältlich, darunter auch Österreich, Deutschland und die Schweiz. Wer außerhalb des Google-Ökosystems unterwegs ist, profitiert trotzdem, da der Schlüssel den offenen FIDO2-Standard nutzt und damit auch bei Microsoft-, GitHub- oder Dropbox-Konten funktioniert.
SoloKeys: Offene Hardware für Entwickler und Skeptiker
SoloKeys verfolgt einen anderen Ansatz: Hardware-Design und Firmware liegen offen einsehbar vor, die Community kann den Code prüfen und Firmware über das Tool solo2-cli selbst aktualisieren. Das Solo-2-Lineup kommt in USB-A-, USB-C- und NFC-Varianten und positioniert sich klar als günstigere, transparentere Alternative zu den etablierten Marken.
Das Unternehmen ist deutlich kleiner als Yubico oder Google und tritt entsprechend seltener in Unternehmensausschreibungen auf. Für Privatanwender und kleinere Teams spielt das kaum eine Rolle, für Konzerne mit festen Lieferanten-Freigabeprozessen kann die geringere Marktpräsenz dagegen ein Hindernis sein. Wer SoloKeys in Betracht zieht, sollte deshalb vorab prüfen, ob der eigene Dienst oder Arbeitgeber generische FIDO2-Schlüssel akzeptiert oder eine Liste zugelassener Hersteller führt.
Technische Daten im Vergleich
Die folgende Tabelle fasst die wichtigsten technischen Eckdaten der drei Produktlinien zusammen. Sie bezieht sich auf die jeweiligen Standardmodelle, FIPS-Varianten von Yubico sind separat weiter unten erklärt.
| Merkmal | YubiKey 5 Serie | Google Titan | SoloKeys Solo 2 |
|---|---|---|---|
| FIDO2 / WebAuthn | Ja | Ja | Ja |
| U2F (Legacy) | Ja | Ja | Ja |
| PIV / Smartcard | Ja (ausgewählte Modelle) | Nein | Ja, über solo2-cli |
| OpenPGP | Ja (ausgewählte Modelle) | Nein | Ja, über solo2-cli |
| NFC verfügbar | Ja, je nach Modell | Ja, bei beiden Modellen | Ja, bei den Plus-Varianten |
| USB-Anschlüsse | USB-A, USB-C, Nano, Lightning (5Ci) | USB-A, USB-C | USB-A, USB-C |
| Biometrie | Ja, bei der Bio-Serie | Nein | Nein |
| FIPS-140-Validierung | Ja, eigene FIPS-Serie | Nach vorliegenden Angaben keine | Laut ShieldCue-Vergleich nicht bestätigt |
| Open-Source-Hardware | Nein | Nein | Ja |
| Firmware-Version (Standard-Serie) | v5.8 (Yubico Store) | Herstellerangabe nicht öffentlich im Detail gelistet | Über solo2-cli aktualisierbar |
| Enterprise-Abo verfügbar | Ja, ab 15 $ pro Nutzer und Jahr | Nein, nur Einzelkauf | Nein, nur Einzelkauf |
Auffällig ist die Lücke bei PIV und OpenPGP: Nur Yubico und SoloKeys bedienen diese Zielgruppe aus Entwicklern und Admins, die einen Schlüssel auch für SSH oder GPG nutzen wollen. Google Titan bleibt bewusst auf FIDO2 und U2F beschränkt und richtet sich damit klar an Konsumenten, die einen einfachen Zweitfaktor für ihr Google-Konto suchen.
Auch beim Formfaktor zeigt sich ein klarer Unterschied. Yubico deckt mit sechs unterschiedlichen Gehäusevarianten praktisch jedes Gerät ab, vom klassischen USB-A-Laptop bis zum iPhone mit Lightning-Anschluss. Google und SoloKeys beschränken sich jeweils auf zwei Grundformen, was die Auswahl vereinfacht, bei sehr speziellen Anschlussanforderungen aber auch einschränken kann. Wer etwa einen besonders kompakten Nano-Stecker sucht, der dauerhaft im Gerät verbleibt, findet dieses Format aktuell nur bei Yubico.
Preise im Vergleich: Von 29 bis 98 Dollar
Die Preisspanne zwischen den günstigsten und teuersten Modellen ist beträchtlich. Wer nur FIDO2 für ein einzelnes Konto braucht, zahlt deutlich weniger als jemand, der Smartcard-Funktionen und FIPS-Validierung verlangt.
| Modell | Hersteller | Preis (Einzelstück, USD) |
|---|---|---|
| Security Key Series (FIDO-only) | Yubico | ab 29 $ |
| Titan Security Key USB-A + NFC | 30 $ | |
| Solo 2C (USB-C, ohne NFC) | SoloKeys | 34 $ |
| Solo 2 (USB-A) | SoloKeys | 35 $ |
| Titan Security Key USB-C + NFC | 35 $ | |
| Solo 2C+ / Solo 2A+ (mit NFC) | SoloKeys | 46 $ |
| YubiKey 5 NFC / 5C NFC | Yubico | 58 $ |
| YubiKey 5C | Yubico | 65 $ |
| YubiKey 5 Nano / 5C Nano | Yubico | 68 $ |
| YubiKey 5Ci (Lightning + USB-C) | Yubico | 85 $ |
| YubiKey 5C NFC FIPS (140-3) | Yubico | 88 $ |
| YubiKey 5C FIPS (140-3) | Yubico | 95 $ |
| YubiKey Bio Series | Yubico | ab 98 $ |
Bei Großabnahmen rechnet Yubico anders: Ein Tray mit 50 YubiKey-5-NFC-FIPS-Schlüsseln kostet laut Yubico-Store 4.400 Dollar, bei den Nano-FIPS-Modellen sind es 4.900 Dollar für 50 Stück. Das Enterprise-Abonnement, das seit 1. Jänner 2026 gilt, bietet zusätzlich drei Stufen: Base für 15 Dollar, Advanced für 35 Dollar und Compliance für 55 Dollar pro Nutzer und Jahr. Google und SoloKeys bieten dagegen kein vergleichbares Abo-Modell an, hier zählt ausschließlich der Stückpreis.
Umgerechnet auf die Gesamtkosten einer typischen Zwei-Schlüssel-Strategie ergeben sich je nach Anbieter spürbare Unterschiede. Zwei einfache Yubico Security Keys liegen bei rund 58 Dollar zusammen, zwei Titan-Schlüssel bei 60 bis 70 Dollar je nach gewähltem Anschluss, und zwei Solo-2-Modelle ohne NFC bei rund 68 bis 70 Dollar. Sobald FIPS-Validierung oder Biometrie dazukommen, verdoppelt bis verdreifacht sich der Betrag, was die Entscheidung für oder gegen diese Zusatzfunktionen umso wichtiger macht, bevor man für eine ganze Abteilung bestellt.
Testergebnisse aus drei unabhängigen Quellen
Weil Hardwareschlüssel keine Benchmarks im klassischen Sinn durchlaufen, zieht dieser Vergleich drei andere Messlatten heran: unabhängige Produktbewertungen, direkte Vergleichsscores und offizielle Zertifizierungen. Anders als bei Software lässt sich die Login-Geschwindigkeit eines Schlüssels kaum sinnvoll in Millisekunden messen, da der eigentliche Flaschenhals fast immer beim Browser oder beim Dienst liegt, nicht beim Chip im Schlüssel selbst.
- Die Testseite itechguides.com bewertet den Solo 2 mit 8,5 von 10 Punkten und platziert ihn auf Rang 9 von 23 getesteten Security Keys. Die Redaktion empfiehlt ihn speziell für Nutzer, die Open-Source-Hardware mit NFC-Unterstützung suchen.
- Die Vergleichsplattform ShieldCue setzt SoloKeys Solo 2 und Yubico im direkten Duell auf denselben Wert: 8,8 von 10 Punkten für beide Anbieter. Der entscheidende Unterschied liegt laut ShieldCue nicht in der Punktzahl, sondern in der FIPS-Zertifizierung, die nur Yubico vorweisen kann.
- Yubico selbst verweist auf die FIPS-140-3-Validierung seiner Behördenserie mit Security Level 2 und Physical Security Level 3, geprüft nach den NIST-SP-800-63B-Vorgaben für die höchste Vertrauensstufe AAL3.
Das Bild ist damit eindeutig: In reinen Nutzungs- und Komforttests liegen Yubico und SoloKeys nahezu gleichauf. Sobald formale Zertifizierung ins Spiel kommt, zieht Yubico als einziger Anbieter mit einer offiziell validierten Linie davon.
| Quelle | Bewertung | Betroffenes Produkt | Kernaussage |
|---|---|---|---|
| itechguides.com | 8,5 / 10, Rang 9 von 23 | SoloKeys Solo 2 | Empfehlung für Open-Source-Nutzer mit NFC-Bedarf |
| ShieldCue | 8,8 / 10 | SoloKeys Solo 2 | Gleichauf mit Yubico im direkten Vergleich |
| ShieldCue | 8,8 / 10 | Yubico (YubiKey 5 Serie) | FIPS-Zertifizierung als entscheidender Zusatzpunkt |
| Yubico / NIST | FIPS 140-3 validiert, Level 2 / Level 3 | YubiKey 5 FIPS Serie | Einzige formal zertifizierte Linie im Vergleich |
Offene Hardware gegen geschlossene Systeme
Der grundlegendste Unterschied zwischen den drei Kandidaten liegt nicht in Protokollen oder Preisen, sondern in der Philosophie. Yubico und Google bauen geschlossene Hardware: Der Chip-Designprozess, die verwendeten Secure Elements und große Teile der Firmware bleiben proprietär. Nutzer müssen dem Hersteller vertrauen, dass keine Hintertüren existieren und Schwachstellen zügig behoben werden.
SoloKeys geht den entgegengesetzten Weg. Laut eigener Produktbeschreibung sind sowohl die Hardware-Schaltpläne als auch die komplette Firmware offen einsehbar, jeder kann den Code prüfen oder sogar eigene Firmware aufspielen. Das schafft Transparenz, verlagert aber auch Verantwortung: Wer eine modifizierte Firmware aufspielt, verlässt den vom Hersteller geprüften Zustand und trägt das Risiko selbst.
Für die meisten Privatnutzer spielt diese Debatte eine untergeordnete Rolle, für Sicherheitsforscher, Open-Source-Communities und Organisationen mit strengen Lieferketten-Richtlinien ist sie dagegen oft ausschlaggebend. Wer öffentliche Verwaltung, Journalismus oder Open-Source-Projekte berät, hört die Forderung nach überprüfbarer Hardware regelmäßig.
Interessant ist dabei, dass sich die beiden Ansätze in der Praxis nicht gegenseitig ausschließen. Eine Organisation kann SoloKeys für Entwicklerzugänge einsetzen, bei denen Transparenz zählt, und gleichzeitig Yubico-FIPS-Schlüssel für Admin-Konten nutzen, bei denen eine anerkannte Zertifizierung gefordert ist. Beide Philosophien lösen unterschiedliche Vertrauensprobleme, und keine der beiden macht die andere überflüssig.
FIPS-Zertifizierung und Einsatz in Unternehmen
Für Behörden, Finanzdienstleister und Gesundheitsorganisationen ist FIPS 140 oft keine Kür, sondern Pflicht. Yubico bedient dieses Segment mit einer eigenen FIPS-Serie, die laut Hersteller nach FIPS 140-3 validiert ist und Security Level 2 sowie Physical Security Level 3 erreicht. Wichtig für Einkäufer: Die ältere FIPS-140-2-Validierung der Vorgängerserie ist laut Yubico inzwischen ausgelaufen, aktuelle Beschaffungen sollten deshalb gezielt nach der 140-3-Linie fragen.
Die FIPS-Modelle kosten einen Aufpreis von rund 20 bis 30 Dollar gegenüber den Standardvarianten, werden dafür aber explizit als für die höchste Authentifizierungsstufe AAL3 nach NIST SP 800-63B geeignet beworben. Das Enterprise-Abo-Modell von Yubico richtet sich klar an IT-Abteilungen, die hunderte oder tausende Schlüssel verwalten müssen und lieber planbare Jahreskosten pro Nutzer zahlen als Einzelstücke zu beschaffen.
Für Leser ohne tiefes Compliance-Wissen lässt sich AAL3 vereinfacht so erklären: Es ist die höchste von drei Vertrauensstufen, die die US-Normungsbehörde NIST für digitale Identitäten definiert, und verlangt zwingend einen Faktor, der Phishing-Angriffe technisch unterbinden kann. Reine Passwörter oder SMS-Codes erreichen diese Stufe grundsätzlich nicht, ein FIDO2-Hardwareschlüssel mit zusätzlicher FIPS-Validierung dagegen schon. Viele europäische Behörden orientieren sich an vergleichbaren Kriterien, auch wenn die exakte Terminologie zwischen US-amerikanischen und europäischen Regelwerken variiert.
Weder Google noch SoloKeys bieten aktuell ein vergleichbares FIPS-Angebot. Für Organisationen ohne formale Zertifizierungspflicht ist das kein Nachteil, Behörden und regulierte Branchen kommen an Yubico in der Praxis aber kaum vorbei.
Datenschutz: Was ein Hardware-Schlüssel nicht über Sie verrät
Ein oft übersehener Vorteil von Hardwareschlüsseln gegenüber Software-Passkeys in einer Cloud: Es gibt kein zentrales Konto, über das ein Anbieter theoretisch Rückschlüsse auf das Nutzungsverhalten ziehen könnte. Ein YubiKey, ein Titan Key oder ein Solo 2 speichert die kryptografischen Schlüssel ausschließlich lokal im eigenen Chip, eine Synchronisation über Server des Herstellers findet bei keinem der drei Produkte statt.
Eine Ausnahme bildet die biometrische Yubico-Bio-Serie: Der Fingerabdruck wird dort zwar ebenfalls nur lokal auf dem Chip verarbeitet und nicht übertragen, die Existenz eines biometrischen Merkmals auf dem Gerät selbst ist für datenschutzsensible Anwender dennoch ein Faktor, den es gegen den Komfortgewinn abzuwägen gilt. Wer biometrische Daten grundsätzlich nicht auf einem Gerät hinterlegen möchte, bleibt bei PIN-geschützten Standardmodellen von Yubico, Google oder SoloKeys auf der sichereren Seite, ohne auf Phishing-Schutz verzichten zu müssen.
Für Unternehmen mit Sitz in Österreich oder der EU ist zusätzlich relevant, dass die Verarbeitung personenbezogener Daten bei der Account-Registrierung weiterhin beim jeweiligen Online-Dienst liegt, nicht beim Schlüsselhersteller. Der Hardwareschlüssel selbst verarbeitet keine Inhalte, sondern ausschließlich kryptografisches Material, wodurch er datenschutzrechtlich deutlich unkomplizierter zu bewerten ist als etwa ein cloudbasierter Passwortmanager mit Synchronisationsfunktion.
Ein praktischer Nebeneffekt dieser lokalen Architektur betrifft auch Haushalte mit mehreren Nutzern. Da ein Schlüssel keine Nutzerkonten im eigentlichen Sinn führt, sondern nur kryptografische Paare pro registriertem Dienst, lässt sich ein einzelnes Gerät theoretisch von mehreren Personen für unterschiedliche eigene Konten verwenden, ohne dass der Hersteller davon erfährt oder Profile anlegt. In der Praxis bevorzugen die meisten Familien trotzdem einen eigenen Schlüssel pro Person, schon damit ein Verlust nicht gleich mehrere Mitglieder des Haushalts gleichzeitig aussperrt.
Kompatibilität mit Diensten und Betriebssystemen
Da alle drei Produkte denselben WebAuthn-Standard sprechen, funktionieren sie grundsätzlich in jedem Browser, der FIDO2 unterstützt, also den aktuellen Versionen von Chrome, Firefox, Edge und Safari. Betriebssystemseitig ist die Unterstützung unter Windows, macOS und den gängigen Linux-Distributionen ebenfalls durchgängig vorhanden, Unterschiede zeigen sich meist erst bei Detailfunktionen wie PIV-Smartcard-Login unter Windows, wofür zusätzliche Treiber oder Konfiguration nötig sein können.
Bei Online-Diensten zählen große Namen wie Google Workspace, Microsoft 365, GitHub, GitLab und zahlreiche Passwortmanager zu den Plattformen, die generische FIDO2-Schlüssel als zweiten Faktor oder vollständigen Passkey akzeptieren. Wichtig für den Kauf: Ein Dienst, der FIDO2 unterstützt, akzeptiert in aller Regel jeden Schlüssel, der denselben offenen Standard implementiert, unabhängig vom Hersteller. Die Herstellerwahl entscheidet also weniger über grundsätzliche Kompatibilität als über Formfaktor, Zusatzprotokolle und Zertifizierung.
Auch im Unternehmensumfeld binden gängige Identitätsplattformen wie Microsoft Entra ID, Okta oder selbst gehostete Lösungen wie Keycloak FIDO2-Schlüssel standardmäßig ein, meist als Teil einer bedingten Zugriffsrichtlinie. Für IT-Teams bedeutet das, dass sich ein einmal eingeführter Hardwareschlüssel-Standard in der Regel über mehrere Anwendungen und Cloud-Dienste hinweg wiederverwenden lässt, statt für jede Plattform eine eigene Authentifizierungslösung pflegen zu müssen.
Fünf Einsatzszenarien aus der Praxis
Welcher Schlüssel sich lohnt, hängt stark vom konkreten Anwendungsfall ab. Diese fünf Szenarien decken die häufigsten Bedarfe ab.
- Privates Google-Konto absichern: Der Titan Security Key USB-A/NFC für 30 Dollar reicht völlig aus, da er direkt für Googles Advanced Protection Program konzipiert ist und nahtlos mit Android und iPhone über NFC funktioniert.
- Entwickler mit SSH- und GPG-Bedarf: Ein YubiKey 5C NFC für 58 Dollar deckt FIDO2, PIV und OpenPGP gleichzeitig ab und ersetzt damit mehrere separate Werkzeuge durch ein einziges Gerät.
- IT-Abteilung in einem regulierten Unternehmen: Die YubiKey-5-FIPS-Serie kombiniert mit dem Enterprise-Abo ab 15 Dollar pro Nutzer und Jahr erfüllt Compliance-Vorgaben, ohne dass jeder Schlüssel einzeln eingekauft werden muss.
- Open-Source-Enthusiasten und Sicherheitsforscher: Der Solo 2C+ für 46 Dollar bietet NFC plus die Möglichkeit, Firmware und Hardware-Design selbst zu prüfen, ein Argument, das bei geschlossenen Produkten schlicht fehlt.
- Haushalt mit mehreren Familienmitgliedern: Eine Mischung aus günstigen Security-Key-Modellen ab 29 Dollar für Eltern und Kinder plus ein zusätzlicher Backup-Schlüssel pro Konto hält die Gesamtkosten überschaubar und schützt trotzdem jedes einzelne Konto.
- Journalistinnen, NGOs und Personen mit erhöhtem Risiko: Der Titan Security Key ist direkt mit Googles Advanced Protection Program verzahnt, das ursprünglich für Wahlkampfteams und Personen mit erhöhtem Angriffsrisiko konzipiert wurde und den Kontozugang auf wenige, klar definierte Methoden beschränkt.
Alle fünf Szenarien zeigen ein gemeinsames Muster: Der günstigste Schlüssel ist selten der am besten geeignete, aber der teuerste ist es ebenso wenig. Entscheidend ist, welche Protokolle und Zertifizierungen der jeweilige Anwendungsfall tatsächlich verlangt. Wer sich unsicher ist, startet am besten mit einem einzelnen günstigen FIDO2-Modell für das wichtigste Konto und erweitert die Ausstattung erst, sobald der tägliche Umgang mit Hardwareschlüsseln zur Routine geworden ist.
Umstieg auf Hardware-Schlüssel: Schritt für Schritt
Der Wechsel von SMS-Codes oder App-basierter Zwei-Faktor-Authentifizierung auf einen Hardwareschlüssel lässt sich in wenigen Schritten umsetzen. Wichtig ist vor allem die richtige Reihenfolge, damit zu keinem Zeitpunkt der Kontozugang riskiert wird.
- Zwei Schlüssel kaufen, niemals nur einen. Ein Schlüssel ist der Hauptschlüssel, der zweite bleibt als Backup an einem anderen Ort, etwa im Safe oder bei einer Vertrauensperson.
- Im Sicherheitsbereich des jeweiligen Kontos (Google, Microsoft, GitHub, oder Passwortmanager) die Option für Sicherheitsschlüssel oder Passkeys öffnen.
- Den ersten Schlüssel registrieren, dabei nach Aufforderung kurz berühren oder die PIN eingeben, falls ein PIN-Schutz eingerichtet ist.
- Sofort danach den zweiten Schlüssel als Backup hinzufügen, bevor man die alte 2FA-Methode entfernt.
- Bestehende App-basierte 2FA-Methoden erst deaktivieren, nachdem beide Schlüssel erfolgreich getestet wurden.
- Bei beruflicher Nutzung mit PIV oder OpenPGP: die Konfiguration über die jeweilige Hersteller-Software (etwa YubiKey Manager oder solo2-cli) vornehmen und testen, bevor der alte Zugang wegfällt.
- Den Backup-Schlüssel regelmäßig, etwa einmal im Jahr, auf Funktion prüfen, damit er im Ernstfall tatsächlich greift.
Der häufigste Fehler beim Umstieg ist, nur einen einzigen Schlüssel zu kaufen. Geht dieser verloren oder kaputt, droht im schlimmsten Fall der komplette Verlust des Kontozugangs. Ein zweiter Schlüssel kostet bei allen drei Anbietern deutlich weniger als die Zeit, die ein Konto-Wiederherstellungsprozess ohne Backup verschlingt.
Für Teams empfiehlt sich zusätzlich eine kurze interne Anleitung, die festhält, welcher Mitarbeiter welches Modell besitzt und wo der jeweilige Backup-Schlüssel verwahrt wird. Gerade bei der FIPS-Serie von Yubico, die über das Enterprise-Abo verwaltet wird, lohnt sich ein zentrales Inventar, damit beim Ausscheiden eines Mitarbeiters auch der zugehörige Schlüssel zuverlässig gesperrt und zurückgefordert werden kann.
Typische Probleme beim Einrichten und wie man sie löst
In der Praxis tauchen beim Ersteinrichten immer wieder dieselben Stolpersteine auf, unabhängig davon, welchen der drei Schlüssel man gewählt hat. Die folgende Übersicht spart unnötige Supportanfragen.
- Der Schlüssel wird vom Browser nicht erkannt: Meist hilft ein Wechsel auf einen anderen USB-Anschluss oder das Entfernen und erneute Einstecken. Bei NFC-Modellen genügt oft schon eine leicht veränderte Position des Telefons über dem Schlüssel.
- Ein Dienst bietet keine Option für Sicherheitsschlüssel an: Häufig ist die Funktion unter einem anderen Namen versteckt, etwa Passkey, Security Key oder Zwei-Faktor-Hardware, statt direkt als FIDO2 gelistet zu sein.
- Die PIN wird vergessen: Bei den meisten FIDO2-Schlüsseln führt eine falsch eingegebene PIN nach einigen Fehlversuchen zur Sperre des Schlüssels, der dann zurückgesetzt werden muss. Dabei gehen alle gespeicherten Credentials verloren, weshalb ein Backup-Schlüssel mit eigener, getrennt notierter PIN wichtig bleibt.
- PIV oder OpenPGP lassen sich unter Windows nicht einrichten: Hier hilft meist die Installation der jeweiligen Hersteller-Software, etwa des YubiKey Managers oder von solo2-cli, da die reinen Betriebssystem-Bordmittel nicht jede Zusatzfunktion unterstützen.
Vor- und Nachteile im Detail
YubiKey (Yubico)
Yubico bleibt die sicherste Wahl für alle, die Protokollvielfalt und formale Zertifizierung über den Preis stellen.
Vorteile: größte Modellauswahl, einzige FIPS-140-3-validierte Linie im Vergleich, unterstützt PIV und OpenPGP, Enterprise-Abo für große Flotten verfügbar.
Nachteile: höchste Einstiegspreise der drei Anbieter, geschlossene Hardware ohne öffentliche Codeprüfung.
Google Titan
Der Titan Key eignet sich am besten für Privatpersonen, die einen einzigen, unkomplizierten Schlüssel ohne Zusatzfunktionen suchen.
Vorteile: einfachste Produktpalette mit nur zwei Modellen, günstiger Einstieg ab 30 Dollar, direkt für Googles Advanced Protection Program optimiert.
Nachteile: keine PIV- oder OpenPGP-Unterstützung, keine FIPS-Zertifizierung nach vorliegenden Angaben, kein Enterprise-Abo-Modell, Bluetooth-Variante bereits eingestellt.
SoloKeys Solo 2
Solo 2 trifft vor allem bei Entwicklern und Open-Source-Communities einen Nerv, die Hardware ungern blind vertrauen.
Vorteile: günstigster Einstieg ab 34 Dollar, einzige Option mit offener Hardware und offener Firmware, unterstützt PIV und OpenPGP über solo2-cli, im direkten Score-Vergleich mit Yubico gleichauf.
Nachteile: laut ShieldCue keine bestätigte FIPS-Zertifizierung, kleineres Unternehmen ohne Enterprise-Abo-Strukturen, geringere Marktverbreitung als die beiden großen Marken.
Welcher Schlüssel passt zu wem
Privatpersonen, die vor allem ihr Google- oder Microsoft-Konto absichern wollen, fahren mit dem Titan Security Key am günstigsten und unkompliziertesten. Wer zusätzlich SSH-Zugänge, GPG-Verschlüsselung oder Smartcard-Funktionen braucht, kommt an einem YubiKey der 5-Serie kaum vorbei, da nur diese Linie alle Protokolle gleichzeitig abdeckt.
Unternehmen mit Compliance-Pflichten, etwa im Finanzsektor oder im Gesundheitswesen, sollten direkt bei der YubiKey-5-FIPS-Serie und dem Enterprise-Abo ansetzen, weil hier die einzige im Vergleich verfügbare formale Zertifizierung existiert. Entwickler, Sicherheitsforscher und alle, die closed-source Hardware grundsätzlich skeptisch sehen, finden in SoloKeys Solo 2 die einzige Option mit vollständig offenem Design, ohne bei Funktionsumfang oder Testergebnissen nennenswerte Abstriche zu machen.
Eine vierte Gruppe verdient eigene Erwähnung: Kleine und mittlere Betriebe in Österreich, die gerade erst mit phishing-resistenter Authentifizierung beginnen. Für sie lohnt sich meist ein gemischter Ansatz, etwa Security-Key-Modelle von Yubico ab 29 Dollar für die breite Belegschaft und teurere FIPS- oder Bio-Modelle ausschließlich für Admin-Konten mit weitreichenden Berechtigungen. So bleibt das Budget kontrollierbar, während die kritischsten Zugänge trotzdem den höchsten verfügbaren Schutz erhalten.
Eine fünfte Gruppe sind Freiberufler und Selbstständige, die geschäftliche und private Konten strikt trennen wollen, ohne gleich eine komplette Unternehmensinfrastruktur aufzubauen. Für sie reicht meist ein einzelnes Schlüsselpaar pro Lebensbereich, etwa ein Solo 2 oder ein günstiger Yubico Security Key für das Geschäftskonto und ein separates Paar für private Zugänge. Die strikte Trennung verhindert, dass ein kompromittiertes privates Passwort auch den geschäftlichen Bereich gefährdet.
Das Backup-Problem: Warum ein Schlüssel nicht reicht
Ein oft unterschätzter Aspekt bei allen drei Produkten betrifft nicht die Technik, sondern die Logistik. Ein verlorener oder defekter Hardwareschlüssel ohne registriertes Backup kann den Zugang zu wichtigen Konten komplett blockieren, weil es anders als bei Passwörtern keinen Reset-Link gibt, der die kryptografische Bindung umgeht.
Deshalb empfiehlt sich grundsätzlich der Kauf von mindestens zwei Schlüsseln pro Person, einer im täglichen Gebrauch, einer sicher verwahrt als Reserve. Bei einem Preis von 29 bis 58 Dollar für die günstigeren Modelle liegen zwei Stück noch deutlich unter dem Preis eines einzelnen FIPS-validierten oder biometrischen Schlüssels. Wer mehrere Konten mit demselben Schlüsselpaar absichert, sollte zudem bei jedem Dienst einzeln prüfen, ob beide Schlüssel korrekt registriert sind, denn eine Registrierung gilt grundsätzlich nur für den jeweiligen Account.
Ein zweiter, selten bedachter Fall betrifft den Gerätewechsel. Wer vom alten auf ein neues Smartphone oder einen neuen Laptop umsteigt, muss NFC-Reichweite und Treiberunterstützung erneut prüfen, da sich diese zwischen Geräte-Generationen unterscheiden können. Ein Backup-Schlüssel mit alternativem Formfaktor, etwa USB-C zusätzlich zu einem reinen NFC-Modell, reduziert das Risiko, bei einem spontanen Gerätewechsel plötzlich ganz ohne funktionierenden Zweitfaktor dazustehen.
Unser Urteil: Der Vergleich in Zahlen
Keiner der drei Anbieter gewinnt über die gesamte Bandbreite. Google Titan überzeugt als günstiger, einfacher Einstieg für Konsumenten ab 30 Dollar, bleibt aber ein funktional reduziertes Produkt ohne PIV, OpenPGP oder FIPS. SoloKeys Solo 2 erreicht im direkten ShieldCue-Vergleich denselben Score wie Yubico (8,8 von 10) und bietet als einziger Anbieter vollständig offene Hardware, verliert aber Punkte bei fehlender formaler Zertifizierung und geringerer Marktpräsenz.
Yubico bleibt damit die breiteste und am besten zertifizierte Wahl, vor allem für Unternehmen und alle, die PIV, OpenPGP oder FIPS-Validierung brauchen. Der Preis dafür: Mit bis zu 98 Dollar für die Bio-Serie ist Yubico durchgehend die teuerste der drei Marken. Für die Mehrheit der Privatnutzer ist jedoch bereits die 29-Dollar-Variante von Yubico oder der 30-Dollar-Titan von Google ausreichend, der Aufpreis für FIPS oder Biometrie lohnt sich fast ausschließlich im beruflichen oder regulierten Umfeld.
Zusammengefasst in drei Kategorien: Beim Preis gewinnt SoloKeys mit 34 Dollar Einstiegspreis knapp vor Yubico mit 29 Dollar für die reine FIDO-Serie und Google mit 30 Dollar. Bei der Protokollvielfalt liegen Yubico und SoloKeys gleichauf vor Google, das bewusst auf ein schlankeres Angebot setzt. Bei der formalen Zertifizierung gewinnt Yubico unangefochten, weil es als einziger Anbieter eine FIPS-140-3-validierte Serie führt. Welche Kategorie am stärksten wiegt, hängt letztlich davon ab, ob ein Käufer privat, beruflich oder in einem regulierten Umfeld unterwegs ist.
Häufig gestellte Fragen
Reicht ein einzelner Hardwareschlüssel für mehrere Konten?
Ja, ein Schlüssel kann bei beliebig vielen Diensten registriert werden, solange jeder Dienst einzeln eine eigene Registrierung verlangt. Praktisch bedeutet das: Ein Schlüssel reicht für Google, Microsoft, GitHub und den Passwortmanager gleichzeitig, solange genug Speicherplatz für diskreditierbare Credentials vorhanden ist. Ein zweiter Schlüssel als Backup bleibt trotzdem empfehlenswert, weil ein Verlust sonst sämtliche damit verknüpften Konten auf einmal betrifft.
Funktionieren YubiKey, Titan und Solo 2 auch am iPhone?
Ja, alle drei unterstützen NFC-Modelle, die sich an aktuelle iPhones halten lassen, ohne dass eine App installiert werden muss. Für Lightning-Anschlüsse bietet ausschließlich Yubico mit dem YubiKey 5Ci eine direkte Steckvariante an, für die meisten Nutzer reicht aber das Antippen des NFC-Modells an der Rückseite des Telefons völlig aus.
Was passiert, wenn ich meinen einzigen Schlüssel verliere?
Ohne registrierten Backup-Schlüssel oder alternative Wiederherstellungsmethode kann der Kontozugang verloren gehen, da der private Schlüssel ausschließlich auf dem verlorenen Gerät gespeichert war und sich nicht aus der Ferne wiederherstellen lässt. Deshalb sollte jeder Hauptschlüssel von Anfang an mit einem zweiten, separat verwahrten Schlüssel abgesichert werden, idealerweise bevor der erste überhaupt in den Alltag übernommen wird.
Ist SoloKeys genauso sicher wie Yubico oder Google?
Laut dem Vergleichsportal ShieldCue erreichen SoloKeys Solo 2 und Yubico im direkten Test denselben Score von 8,8 von 10 Punkten. Der Hauptunterschied liegt in der fehlenden FIPS-Zertifizierung bei SoloKeys, nicht in der grundsätzlichen kryptografischen Sicherheit.
Brauche ich FIPS-Zertifizierung als Privatperson?
In der Regel nicht. FIPS 140-3 richtet sich an Behörden und regulierte Branchen in den USA und international anerkannte Compliance-Vorgaben. Für private Google- oder Microsoft-Konten reicht ein nicht-zertifiziertes FIDO2-Modell völlig aus.
Kann ich einen Schlüssel für SSH-Logins und 2FA gleichzeitig nutzen?
Ja, sofern das Modell PIV oder OpenPGP unterstützt. Bei Yubico trifft das auf ausgewählte Modelle der 5-Serie zu, bei SoloKeys auf die Solo-2-Reihe über solo2-cli. Google Titan unterstützt diese Zusatzfunktionen nicht.
Was kostet die günstigste sinnvolle Absicherung mit zwei Schlüsseln?
Mit zwei Yubico Security-Key-Modellen ab 29 Dollar oder zwei SoloKeys Solo 2 ab rund 35 Dollar liegt die Gesamtinvestition für eine solide Zwei-Schlüssel-Strategie bei etwa 60 bis 70 Dollar.
Lohnt sich das Yubico-Enterprise-Abo für kleine Teams?
Bei wenigen Nutzern ist der klassische Einzelkauf meist günstiger. Das Abo-Modell ab 15 Dollar pro Nutzer und Jahr beginnt sich erst bei größeren Flotten mit laufendem Austauschbedarf und zentraler Verwaltung zu rechnen.
Kann ein Hardwareschlüssel allein als einziger Schutzfaktor dienen?
Technisch ja, viele Dienste erlauben einen vollständig passwortlosen Login allein über den Schlüssel plus PIN oder Biometrie. In der Praxis empfiehlt sich trotzdem, zusätzlich eine Wiederherstellungsmethode oder einen zweiten Schlüssel zu hinterlegen, damit ein einzelner Verlustfall nicht sofort zum vollständigen Ausschluss aus dem eigenen Konto führt.